
Фінансові новини
- |
- 17.11.26
- |
- 08:13
- |
-
 RSS
- |
- мапа сайту
Авторизация
 | |
|
"Чоловік розуму вчиться цілий вік" Українське прислів'я |
Эксперты: вирусу Petya ваши деньги были не нужны
08:28 30.06.2017 |
Специалисты в области кибербезопасности полагают, что предназначение вредоносного программного кода, известного под именем Petya, который поразил недавно компании по всему миру, возможно, состояло вовсе не в вымогательстве денег, как думали изначально.
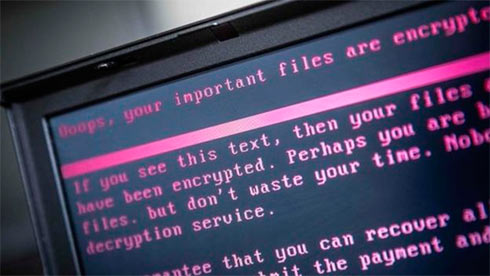
Программа-вымогатель 27 июня заблокировала компьютеры и зашифровала файлы в десятках компаний по всему миру, требуя выкуп за разблокировку.
Однако сейчас все больше специалистов приходят к выводу, что вирус был запущен исключительно с целью уничтожения данных.
Эксперты обращают внимание на "агрессивные" характеристики вредоносного кода, которые делают невозможным восстановление важных файлов.
Мэтт Сьюч из компании по кибербезопасности Comae охарактеризовал эту разновидность вируса скорее как "чистильщика" нежели как типичную программу-вымогатель.
"Цель чистильщика - разрушать и уничтожать", - написал он, добавив, что вымогательский компонент программы был не более чем приманкой, чтобы вызвать интерес СМИ.
Несмотря на то, что нынешний вариант, известный как Petya, внешне походил на своего прародителя, его функциональная часть отличалась тем, что вирус целенаправленно переписывал важные компьютерные файлы, а не шифровал их, считает эксперт.
"Вариант Petya 2106 года модифицировал жесткий диск, но изменения были обратимы, в то время как Petya в версии 2017 года наносит перманентные и необратимые повреждения диску", - написал Мэтт Сьюч.
С ним соглашаются Антон Иванов и Орхан Мамедов из "Лаборатории Касперского", которые также считают что программа была создана для уничтожения, а не ради получения прибыли. "По всей видимости, это чистильщик, который притворяется вымогателем", - полагают они.
Исследовав программный код, они обнаружили, что программа просто неспособна сгенерировать код, пригодный для того, чтобы расшифровать данные.
"Сбывается наихудший сценарий для жертв этой атаки, - говорят эксперты. - Даже если они заплатят выкуп, их данные уже не вернуть".
Знаменитый специалист по безопасности компьютерных систем, известный под именем The Grugq, сказал, что слабо проработанная система оплаты выкупа, связанная с этой разновидностью вируса, усиливает подозрения в том, что его целью было скорее уничтожение данных, а не вымогательство.
"Настоящий Petya был преступной затеей для зарабатывания денег, - написал он. - А нынешний определенно не приспособлен для этой цели".
Биткойн-аккаунт, связанный с этим вирусом, к этому моменту получил 45 платежей от жертв атаки, которые совокупно перечислили на этот электронный кошелек более 10 тыс. долларов.
Адрес электронной почты, на который жертвы должны были сообщать о перечислении средств, был заблокирован германским провайдером, на чьем сервере он располагался. Таким образом был перекрыт единственный потенциально возможный канал для коммуникации с создателями вредоносного ПО.
Дистанционное управление
К этому моменту известно о 64 организациях по всему миру, ставших жертвами вирусной атаки.
Последней заявившей о себе стала фирма Nuance, разрабатывающая софт по распознаванию голоса. В распространенном ею пресс-релизе говорится, что "участки" ее внутренней сети были поражены вредоносной программой. Компания заявила, что приняла меры по сдерживанию угрозы и сейчас вместе с фирмами по кибербезопасности работает над ликвидацией заражения.
Первичный вектор распространения вируса указывает на программное обеспечение, используемое на Украине для обработки налоговых платежей, и 75% всех заражений, совершенных этим вариантом Petya, были отмечены именно в этой стране.
Официальный представитель украинского правительства заявил, что за этой атакой стоит Россия.
"Трудно представить себе, чтобы кому-нибудь еще это могло понадобиться", - сказал в интервью журналу по технологиям Wired Роман Боярчук, глава украинского центра киберзащиты.
Специалист по вопросам компьютерной безопасности Лесли Кархарт указывает, что вирус нанес столько вреда благодаря тому способу, которым он распространялся после того, как обходил системы электронной защиты.
По ее словам, Petya использовал средства удаленного администрирования Windows, чтобы молниеносно распространяться по внутренним электронным сетям компании.
"По правде сказать, я несколько удивлена тем, что мы до сих пор не сталкивались с червями, которые бы настолько элегантно извлекали выгоду из этих механизмов в подобном масштабе", - пишет эксперт.
Использование этих инструментов доказало свою эффективность, полагает она, поскольку крайне мало компаний держат их под контролем. И даже если и так, действовать быстро, чтобы вовремя пресечь распространение угрозы, может быть довольно затруднительно.
Успех этого варианта вируса Petya, вероятнее всего, побудит прочих повторить его, предупреждает Лесли Кархарт.
"Положение дел будет становиться только хуже, и противостоять атакам для нас будет все труднее", - заключает эксперт.
АНАЛИЗ: Как работает вирус Petya?
Эксперты пока не пришли к единому мнению относительно происхождения нового вируса. Компании Group-IB и Positive Technologies видят в нем разновидность вируса Petya 2016 года.
"Это вымогательское программное обеспечение использует как хакерские методы и утилиты, так и стандартные утилиты системного администрирования, - комментирует руководитель отдела реагирования на угрозы информационной безопасности Positive Technologies Эльмар Набигаев. - Все это гарантирует высокую скорость распространения внутри сети и массовость эпидемии в целом (при заражении хотя бы одного персонального компьютера). Результатом является полная неработоспособность компьютера и шифрование данных".
В румынской компании Bitdefender видят больше общего с вирусом GoldenEye, в котором Petya объединяется с еще одним вредоносом под названием Misha. Преимущество последнего - для шифрования файлов он не требует у будущей жертвы права администратора, а добывает их самостоятельно.
Брайан Кэмбелл из Fujitsu и ряд других экспертов полагают, что новый вирус использует украденную у Агентства национальной безопасности США, модифицированную программу EternalBlue.
После публикации этой программы хакерами The Shadow Brokers в апреле 2017 года весь мир облетел созданный на ее основе вирус-вымогатель WannaCry.
Используя уязвимости Windows, эта программа позволяет вирусу распространяться на компьютеры по всей корпоративной сети. Оригинальный же Petya рассылался по электронной почте под видом резюме и мог заражать только тот компьютер, где это резюме открывали.
Microsoft опубликовала заплатку против EternalBlue еще в марте 2017 года, однако не все воспользовались ей даже после эпидемии WannaCry.
ТЕГИ


 Україна отримає майже 8 млрд євро за програмою Ukraine Facility після виконання понад 20 кроків у межах реформ.
ТОП-НОВИНИ
 Кабінет Міністрів при доопрацюванні проєкту державного бюджету на 2027 рік погіршив прогноз економіки, зокрема погіршив прогноз ВВП у 2026 році зі зростання на 1,6% до зростання на 0,1%, тобто фактично без зростання, у 2027 році зі зростання на 1,3% до зростання на 0,4%.
 Данія надсилає Україні новий пакет допомоги у вигляді військового обладнання на суму 4,8 млрд данських крон (близько 643 млн євро).
 Держсекретар США Марко Рубіо заявив, що Україна після війни має відчувати себе у безпеці. Але при цьому країна матиме лише ті гарантії, на які погодиться Росія, бо інакше механізм не працюватиме.
 Європейська комісія працює над виділенням Україні додаткових 45 млрд євро у 2027 році, щоб покрити близько двох третин дефіциту фінансування обсягом 70 млрд євро, понад вже заплановані кошти кредиту на загальну суму 90 млрд євро.
ПІДПИСКА НА НОВИНИ
 Чим не можна мити мийку Franke з граніту та нержавійки: 7 помилок, які псують поверхню, і правила догляду, щоб мийка служила роками.
 Ця тилова вакансія підходить для кандидатів, що не можуть
виконувати бойові завдання у звʼязку із віком чи станом здоровʼя.
ПОПУЛЯРНІ СТАТТІ
 В Україні до кінця 2027 року планують ухвалити закон про запуск платних доріг у межах євроінтеграційних вимог.
 Європейська комісія прагне до кінця 2026 року переказати Україні всю суму з досі невиплачених понад 20 млрд євро з цьогорічної частини кредиту ЄС на 90 млрд, однак виплата решти коштів залежатиме від виконання Україною необхідних реформ.
 Комітет Верховної Ради з питань фінансів, податкової та митної політики рекомендував парламенту прийняти в другому читанні та в цілому проєкт закону №16037-д про внесення змін до Податкового кодексу України щодо спрощення адміністрування ПДВ.
 Кабінет міністрів ухвалив рішення про додаткові виплати фахівцям, які відновлюють критичні об'єкти енергетики, житлово-комунальної інфраструктури та залізниці після російських атак.
 Велика Британія та Франція очолять військові навчання, під час яких перевірять готовність багатонаціональних сил до розміщення в Україні після укладення мирної угоди.
 Президент Володимир Зеленський заявив, що Україна готова призупинити удари по російських нафтопереробних заводах на вимогу США, якщо Вашингтон передасть необхідні для відбиття повітряних атак РФ ракети-перехоплювачі для Patriot.
 Перші альтернативні мостові переправи в Києві, будівництво яких розпочалося в межах урядового проєкту із забезпечення транспортного сполучення, планують ввести в експлуатацію на початку 2027 року, повідомив міністр з відновлення, інфраструктури
BIN™ не завжди поділяє думку авторів публікацій
Любе використання інформації агентств "Українські Новини" та "інтерфакс-Україна" ЗАБОРОНЕНО!
Бізнес
 Google (входить до Alphabet Inc.) розширює лінійку чипів для ШІ-розробок, зміцнюючи позиції на ринку обсягом у сотні мільярдів доларів, де домінує Nvidia Corp.
 Найкраща LLM-модель виконала повністю самостійно лише 26,4% завдань. Дослідники з Alibaba та кількох азійських університетів створили бенчмарк Co-Design Bench, який перевіряє ШІ-агентів не на зручних лабораторних задачах, а на реальних правках, із якими такі системи раніше справлялися погано.

 Motorola представила смартфон Signature 27, котрий отримав найкращу камеру у цьому році та другу в історії, на думку DxOMark. Він має рейтинг 173 за цим показником - лише на два бали менше, ніж абсолютний лідер Huawei Pura 80 Ultra, та на один більше, ніж отримав iPhone 18 Pro.
| Скандал навколо Tesla у Південній Кореї: компанію звинувачують у продажу нефункціональної технології |
 У Південній Кореї звинувачують компанію Tesla в тому, що вона продавала південнокорейським власникам авто підписку на технологію, якою не можна користуватися в країні.
 Криптобіржа Binance заявила, що хакери через фальшиву співбесіду отримали доступ до комп'ютера, а потім використали внутрішній ШІ-інструмент компанії для захоплення контролю над її гаманцями та викрадення $6,3 млрд.
 BMW планує з 2027 року розширити можливості своєї системи допомоги водієві та навчити її працювати не лише на автомагістралях, а й на міських вулицях.