
Фінансові новини
- |
- 08.11.26
- |
- 13:27
- |
-
 RSS
- |
- мапа сайту
Авторизация
 | |
|
"Час — не кінь: не підженеш, та й не зупиниш" Українське прислів'я |
Хакеры из Северной Кореи стали одними из самых виртуозных и опасных в мире
09:22 15.05.2018 |
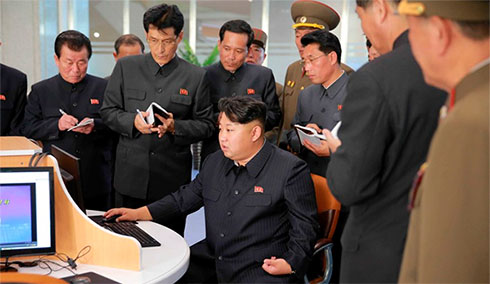
Северная Корея проводит все более хитроумные хакерские атаки. Их жертвами становятся банки, правительства разных стран, и даже самые обычные пользователи интернета, - пишет The Wall Street Journal.
Хакеры из Северной Кореи, которых по традиции считали весьма посредственными, сегодня стали одними из самых виртуозных и опасных в мире. Согласно исследованию The Wall Street Journal, за последние полтора года северокорейские кибератаки против Соединенных Штатов значительно участились, а навыки местных хакеров быстро улучшаются. Они атакуют все более важные цели. Эксперты по кибербезопасности утверждают, что в марте Северная Корея проникла в турецкие банки, а перед зимней Олимпиадой в Сеуле атаковала южнокорейские компьютерные системы.
В течение многих лет Северная Корея считалась второй лигой в киберпространстве, атаки которой легко обнаружить. Навыки местных хакеров оценивали куда скромнее, чем возможности их коллег из России, Израиля или Соединенных Штатов. Но, похоже, что эти времена подошли к концу: Пхеньян перешел на удивительно оригинальную технику кодирования и взлома.
Режим, который готовится к переговорам с Вашингтоном о замораживании своей ядерной программы, атакует все более амбициозные цели вроде центральных банков или систем продаж. Благодаря развитию хакерства Северная Корея получает средства для компенсации потерь от экономических санкций и угрожает иностранным финансовым институтам.
Хакеры вместо олимпийцев
"Северная Корея обучает элиту хакеров так же, как другие страны тренируют олимпийских спортсменов", - заявляют беженцы из этой страны, эксперты по кибербезопасности из Южной Кореи и агенты разведки. Одиннадцатилетних детей, если они проявляют способности в этом направлении, отправляют в специальные школы, где они учатся взламывать системы и создавать компьютерные вирусы. "После направления в хакерское подразделение вы получаете титул, делающий вас исключительным гражданином. Отныне вам не нужно беспокоиться о еде или обеспечении основных потребностей", - рассказывает беженец из Северной Кореи.
Чтобы оценить киберпрограмму Северной Кореи, The Wall Street Journal опросила десятки северокорейских беженцев, экспертов по кибербезопасности, советников правительства Южной Кореи и военных экспертов. Исследователи подчеркивают, что определить источник атаки довольно сложно, поэтому нет стопроцентной уверенности в том, что каждая атака, приписываемая Северной Корее, действительно была проведена ею.
Респонденты указывают на достаточное количество доказательств того, что северокорейские хакеры совершенствуются: используют уязвимости в часто используемых программах уже через несколько дней после обнаружения лазеек, а созданные ими вредоносные программы не обнаруживают антивирусные программы. Когда производитель программного обеспечения или нанятые специалисты по кибербезопасности латают дыры, хакеры адаптируют свои программы в течение нескольких дней или недель. Причем настолько успешно, что, к примеру, Apple пришлось обновить свою операционную систему iPhone.
Многие хакеры из Северной Кореи хорошо знают английский, а также используют другие языки во время кодирования, чтобы замести следы и навести подозрения в нападении на другие страны. Они также имеют репутацию пионеров во взломе смартфонов, могут скрыть вредоносное ПО в Библии на мобильном телефоне или использовать Facebook для инфицирования своих жертв.
"Весь мир должен обратить на это внимание", - говорит Джон Хальквист, директор аналитического отдела американской компании по кибербезопасности FireEye. Он утверждает, что северокорейский режим проводит одни из лучших хакерских атак в мире.
17 атак в секунду
Северная Корея свою причастность к кибератакам отрицает. И к той, которая была проведена в прошлом году при помощи шпионского программного обеспечения WannaCry и блокировала данные на компьютерах по всему миру, требуя выкуп в биткойнах, и к краже $81 млн из Центрального банка Бангладеш в 2016-м. Издание отправило просьбы предоставить комментарии в консульство Северной Кореи в Гонконге, но ответа так и не получило.
Эксперты отмечают, что следы, выказывающие корейский режим, скрыты глубоко во вредоносных программах и кодах. Среди них можно найти корейские слова, которые в ходу только на Севере, использование серверов, которые связывают с атаками Пхеньяна, и файлы, созданные пользователями, связанными с местными хакерами.
Соединенные Штаты и другие страны публично обвинили Северную Корею в многочисленных атаках, совершенных в последние месяцы, в том числе и WannaCry, указывая в качестве доказательства собственно метод кодирования и техники, характерные для режима. Южная Корея считает, что северный сосед атакует ее полтора миллиона раз в день, то есть совершает по 17 атак в секунду.
В конце прошлого года хакеры из Северной Кореи стали первыми, кто обнаружил уязвимость в популярном медиаплеере Adobe Flash Player, что позволило им выполнять незаметные для других атаки на протяжении многих месяцев. В компании McAfee утверждают, что после того, как Adobe в феврале ликвидировала уязвимость, хакеры Пхеньяна модифицировали вредоносное программное обеспечение и направили его против европейских финансовых учреждений, чтобы иметь возможность получать конфиденциальную информацию об их сетях.
Страна как преступная организация
Преимущество Северной Кореи в киберпространстве устанавливается параллельно с ее успехами в развитии ракетных технологий после прихода в 2011-м к власти Ким Чен Ына.
Многие нападения, связанные с режимом, происходят без видимой причины. Некоторые эксперты сравнивают это с деятельностью преступной организации, которая ищет любые слабые стороны своих оппонентов, чтобы узнать о них побольше. Эксперты сходятся во мнении, что большинство нападений направлены на кражу информации военной разведки или получение денег, поскольку бюджет Пхеньяна серьезно страдает после введения международных санкций. Нападения усилились и после начала переговоров с Соединенными Штатами. "Наличие хакеров дает гораздо более сильную позицию во время переговоров", - утверждает Росс Рустичи, директор компании Cybereason и бывший аналитик Министерства обороны США.
В октябре Южная Корея призналась, что северокорейский режим выкрал 235 гигабайтов данных и военных тайн, в том числе американо-корейский план убить Ким Чен Ына в случае войны. Хакеров из Северной Кореи также обвиняют в краже сотен миллионов долларов, краже информации о кредитных карточках из банкоматов и краже $530 млн с японской биржи криптовалют в январе этого года.
Польские банки на прицеле
Похоже, что именно криптовалюты находятся в центре внимания хакеров из Северной Кореи. По словам информированных источников, в прошлом году они начали создавать фиктивные профили на Facebook, представляясь молодыми привлекательными женщинами, заинтересованными в биткойнах или работающими в этой отрасли. Они завязывали контакты с мужчинами, работающими на рынке криптовалюты. Для пущей надежности хакеры называли себя сотрудницами Исследовательского центра Нью-Йоркского университета и других учреждений. Затем просили мужчин открыть приложение или файлы Word с открытками, содержащими вредоносное ПО.
Неизвестно, как именно северокорейский режим на этом зарабатывал. Как заявили в декабре в Facebook, компания закрыла фальшивые хакерские профили, которые "выдавали себя за других людей, чтобы получше узнать собеседника и завязать с ними отношения".
По словам экспертов по кибербезопасности, Северная Корея также использовала технику watering hole attack. Атака, название которой отсылает к поведению хищников, поджидающих своих жертв в местах водопоя, заключается в инфицировании сайтов, которые часто посещает жертва. При помощи этой техники Пхеньян в 2016-м атаковал банки в Мексике, Польше и Азии.
По данным компании Proofpoint, занимающейся кибербезопасностью, в июне Северная Корея снова применила технику watering hole attack, но на этот раз в новом варианте, используя различные методы шифрования. Новое вредоносное ПО в Proofpoint назвали PowerRatankba. "PowerRatankba показывает, что Северная Корея может адаптироваться к новым условиям, когда кто-то разгадывает ее методы, делает их общедоступными и информирует мир о том, как защититься, - говорит вице-президент Proofpoint Райан Калебер. - Так же, как производители постоянно развивают свой продукт, хакеры постоянно совершенствуются".
Почти совершенство
Северная Корея создает свою киберармию по крайней мере с середины 1990-х годов, когда тогдашний лидер Ким Чен Ир заявил, что "все будущие войны будут компьютерными войнами". Впервые северокорейские хакеры попали на передовицы газет в 2014-м, когда взломали компьютерные системы Sony Pictures Entertainment, уничтожили находящиеся там данные и опубликовали корпоративную переписку. Сама атака прошла с использованием несложного широко распространенного вируса под названием Wiper.
Беженцы и эксперты из Южной Кореи говорят, что хакеры в Северной Корее получают хорошие квартиры в Пхеньяне и освобождаются от обязательной военной службы. The Wall Street Journal поговорила с беженцем, который обучался взлому компьютерных сетей в Северной Корее. Он рассказал об интенсивной подготовке к соревнованиям по хакерству, проводимым каждый год в Пхеньяне. На протяжении соревнований команды молодых хакеров решают программистские головоломки и ломают системы безопасности, причем на каждую задачу отведено определенное время. "На протяжении полугода и днем, и ночью мы готовились только к этому соревнованию", - говорит собеседник издания. Вспоминает, как после одной из ночных тренировок вернулся домой, чтобы поесть, и проснулся головой в миске с супом. "Мы все мечтали принять участие в этом конкурсе", - объясняет он. Лучшие хакеры, выбранные на конкурсе, работают над кражей денег у иностранных банков или воруют информацию военной разведки. "Запуск ядерной программы, оружие и поддержание режима требуют огромных денег в твердой валюте, поэтому очевидно, что банки являются первой целью нападений", - объясняет собеседник газеты.
Три команды хакеров
Северная Корея отправляет некоторых хакеров за границу, чтобы те изучали иностранные языки или принимали участие в международных хакатонах в Индии или Китае, где они могут помериться силами с программистами со всего мира. В 2015-м в Индии состоялся международный конкурс CodeChef. Команды из Северной Кореи заняли первое, второе и третье места, при том, что в соревновании приняли участие более 7,6 тысяч человек со всего мира. Три из 15 лучших программистов, выбранных из примерно ста тысяч членов сообщества CodeChef, - представители Северной Кореи.
Беженцы и южнокорейские эксперты говорят, что киберармия Северной Кореи насчитывает около семи тысяч хакеров и вспомогательного персонала, разделенных на три группы.
Команда А, которую иностранные исследователи часто называют Лазарус, атакует иностранные цели и несет ответственность за самые громкие атаки Северной Кореи вроде WannaCry или взлом Sony.
Команда В в основном сосредоточена на Южной Корее и похищает военные или инфраструктурные секреты, хотя эксперты по кибербезопасности говорят, что в последнее время она начала искать разведданные и в других источниках.
Команда C выполняет задачи, требующие более низкой квалификации, например, атаки с использованием электронной почты, так называемые spear phishing.
"Хотя ранее атаки проводились с использованием хорошо известных инструментов и кодирования, Пхеньян учится у лучших иностранных хакеров", - утверждает Саймон Чой, консультант по кибербезопасности в правительстве Южной Кореи. Через принадлежащие хакерам из Северной Кореи учетные записи в Facebook и Twitter они следят за действиями известных китайских хакеров и "лайкают" руководства, описывающие, к примеру, создание вредоносного кода для мобильных устройств. Некоторые корейцы с севера подписались на онлайн-курсы, предлагаемые корейцами с юга, на которых можно научиться взламывать смартфоны.
Компании, занимающиеся кибербезопасностью, также утверждают, что Северная Корея отправила программистов за границу, где легче подключиться к глобальной финансовой системе. Аналитическая компания Recorded Future заявляет, что обнаружила следы деятельности северокорейских хакеров в Китае, Индии, Новой Зеландии и Мозамбике.
Впереди планеты всей
В McAfee сообщили, что в декабре северокорейскому хакеру понадобилась неделя, чтобы открыть и использовать Invoke-PSImage, новый хакерский инструмент с открытым исходным кодом, который позволил ему атаковать участников зимних Олимпийских игр. По данным McAfee, хакеры использовали этот инструмент для создания необычных вредоносных программ, которые были невидимы для большинства антивирусных программ и скрывали вредоносный код в графическом файле, включенном в документ Word.
Особое впечатление на экспертов произвела последняя атака с использованием Adobe Flash. По данным южнокорейских и американских экспертов, вредоносное ПО появилось в ноябре в Южной Корее, присоединившись к файлам Microsoft Office, распространяемым по электронной почте. Жертвы заражали свои компьютеры, отображая встроенный контент Adobe Flash в документах Word или электронных таблицах. В это время у хакеров была возможность установить удаленный доступ к компьютерам и украсть файлы. Первого февраля Adobe обнародовала отчет о безопасности своего программного обеспечения, а пять дней спустя выпустила обновление. Компания по кибербезопасности FireEye обвинила в нападении Северную Корею.
Как сообщает McAfee, всего за несколько недель хакеры из Пхеньяна адаптировали одну из вредоносных программ и использовали ее в начале марта для атаки на турецкие финансовые институции. Несмотря на то, что они не украли никаких денег, атаки позволили им получить важные данные, к примеру, о подробностях функционирования внутренних банковских систем. "Это вредоносное программное обеспечение не было написано обычным Кимом", - говорит Кристиан Бек, главный инженер McAfee.
Чой, советник по кибербезопасности в Южной Корее, собрал подробную информацию об одной из атак в сети, чтобы узнать о ее авторе. В конце концов он нашел то, что считает профилем хакера на Facebook. В графах "родной город" и "текущее место жительства" написано Пхеньян.
ТЕГИ

 Комітет Верховної Ради з питань фінансів, податкової та митної політики рекомендував парламенту прийняти в другому читанні та в цілому проєкт закону №16037-д про внесення змін до Податкового кодексу України щодо спрощення адміністрування ПДВ.
ТОП-НОВИНИ
 Кабінет міністрів ухвалив рішення про додаткові виплати фахівцям, які відновлюють критичні об'єкти енергетики, житлово-комунальної інфраструктури та залізниці після російських атак.
 Велика Британія та Франція очолять військові навчання, під час яких перевірять готовність багатонаціональних сил до розміщення в Україні після укладення мирної угоди.
 Президент Володимир Зеленський заявив, що Україна готова призупинити удари по російських нафтопереробних заводах на вимогу США, якщо Вашингтон передасть необхідні для відбиття повітряних атак РФ ракети-перехоплювачі для Patriot.
 Перші альтернативні мостові переправи в Києві, будівництво яких розпочалося в межах урядового проєкту із забезпечення транспортного сполучення, планують ввести в експлуатацію на початку 2027 року, повідомив міністр з відновлення, інфраструктури
ПІДПИСКА НА НОВИНИ
 Резервна система може місяцями майже не використовуватися, але це не гарантує штатної роботи під навантаженням. Перед холодами варто провести тестовий запуск: перевірити інвертор з акумулятором, захист і прилади, які мають працювати від резерву.
 Ця тилова вакансія підходить для кандидатів, що не можуть
виконувати бойові завдання у звʼязку із віком чи станом здоровʼя.
У РУБРИЦІ
 Контракт України з урядом США щодо доступу до супутникової мережі Starshield закінчується в середині наступного року, проте Київ хоче розпочати переговори щодо нової угоди.
 За підсумками проміжних виборів до Конгресу, представники Демократичної партії позбавили республіканців сенаторських крісел у Північній та Південній Кароліні, а також, згідно з прогнозами, повертають собі більшість у нижній палаті.
 Уряд Норвегії планує спрямувати 1 млрд крон (близько $107 млн) на залучення приватних норвезьких інвестицій в українську оборонну промисловість.
 Польські компанії PK MIL та SZCZĘŚNIAK Pojazdy Specjalne уклали партнерство, метою якого є підготовка до запуску виробництва українських колісних САУ "Богдана" калібру 155 мм.
 Європейська комісія у середу проведе зустріч з представниками України, США, Франції, Німеччини, Великої Британії та Світового банку щодо питання післявоєнної відбудови України.
 Влада Туреччини заарештувала головного виконавчого директора Стамбульської фондової біржі (Borsa Istanbul) Коркмаза Ергуна за звинуваченнями у хабарництві, повідомляє Bloomberg із посиланням на державне агентство "Анадолу".
BIN™ не завжди поділяє думку авторів публікацій
Любе використання інформації агентств "Українські Новини" та "інтерфакс-Україна" ЗАБОРОНЕНО!
 Австрії та кільком іншим державам-членам ЄС заборонено вводити національні заборони на використання соціальних мереж дітьми.
 Binance тимчасово призупинила виведення коштів на тлі підозрілих переказів криптовалюти на мільярди доларів.
 Американська Microsoft Corp. збільшила чистий прибуток у першому фінансовому кварталі на 32%, виручку - на 19%, водночас скоригований прибуток і виручка виявилися кращими за очікування ринку.
 SK Hynix, один з трьох найбільших виробників пам'яті у світі, прогнозує, що дефіцит триватиме щонайменше до 2030 року. Про це компанія повідомила під час подання фінансової звітності.
 Volkswagen відкрив на заводі в німецькому Цвіккау власну лінію розбирання автомобілів. Підприємство, яке раніше займалося виключно виробництвом машин, тепер паралельно розбиратиме їх на запчастини та вторинну сировину.
 Microsoft додає до Copilot в Excel функцію Get data: користувач описує, які дані потрібні, звідки їх узяти та як підготувати, а помічник виконує роботу через Power Query. Про нову можливість компанія розповіла в офіційному блозі Excel.
 Bank of America "люб'язно нагадує" користувачам не передавати свої банківські дані агентному штучному інтелекту, повідомляє TechCrunch. Вочевидь, це небезпечно.