
Фінансові новини
- |
- 15.11.26
- |
- 11:36
- |
-
 RSS
- |
- мапа сайту
Авторизация
 | |
|
"Мудрий не все каже, що знає, а дурень не все знає, що каже" Українське прислів'я |
Как хакеры используют QR-коды для взлома систем
В последние годы двумерные (матричные) QR-коды (от английского Quick Response, то есть «быстрый отклик») получили самое широкое распространение: их нередко используют в рекламе, в различных вывесках и музейных табличках, на плакатах и в журналах. Это произошло в значительной степени благодаря популярности смартфонов и планшетов, способных после установки небольшого приложения безошибочно распознавать такие коды. Чаще всего в QR-кодах зашифрованы ссылки на страницы в интернете, сведения о сети Wi-Fi, СМС с номером и сообщением, текст или географические координаты объекта, но теоретически в них могут скрываться какие угодно данные.

Однако популярность любой технологии, особенно значительно упрощающей какие-то не слишком удобные действия, неизбежно вызывает повышенный интерес злоумышленников, пытающихся использовать её для извлечения незаконной выгоды. И QR-коды не стали исключением из правила, хотя на первый взгляд совершенно непонятно, как их можно использовать, к примеру, для кражи личной информации или денежных средств.
По уже весьма устаревшим данным ComScore за июнь 2011 года, только за один тот месяц в США более 14 миллионов человек старше 13 лет просканировали какой-либо QR-код своим мобильным телефоном: около 39% сделали это в магазинах, примерно 20% - на работе, а приблизительно 58% - у себя дома. И это данные, касающиеся исключительно территории США!
Большая часть из тех, кто воспользовался QR-кодами, - мужчины (60,5%), более половины любителей инноваций (53,4%) приходится на возраст от 18 до 34 лет, около трети (36%) - от 25 до 34, при этом годовой доход семей 36,1% пользователей (более чем одного из трёх) превышал $100 000! Молодые состоятельные мужчины - лакомый кусочек для любых мошенников.
Между тем приёмы взломщиков применительно к QR-кодам остаются теми же самыми, что используются при взломе любых других электронных систем: это, как всегда, сочетание чисто технических средств с элементами социального инжиниринга. Цели тоже остаются неизменными: похищение cookies и личных данных, фишинг, взлом виртуальных магазинов и даже Google Glass.
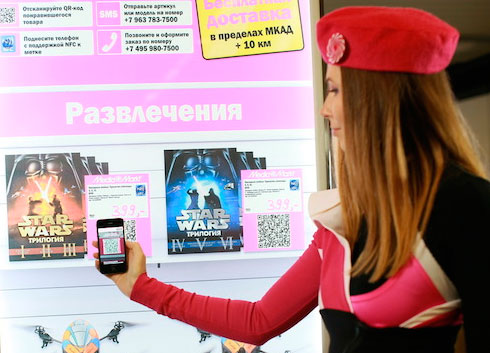
Чтобы приобрести что-нибудь в интернет-магазине, виртуальном магазине либо через рекламу на улице, в журнале или в интернете с помощью QR-кода, нужно просто просканировать этот код камерой смартфона или планшета, после чего вы будете перенаправлены на веб-страницу с дополнительной информацией о товаре и способах оплаты и доставки. При этом вы отправляете в интернет какие-то ваши личные данные, в том числе и реквизиты оплаты для карточной или какой-то другой платёжной системы.

Вот самая элементарная схема мошенничества с QR-кодами, расположенными в публичных местах. Возьмём для примера виртуальные магазины, которые представляют собой просто большие стенды с фотографиями товаров, их ценами и соответствующими QR-кодами. Обычно в таких магазинах есть три варианты доставки после оплаты: скачивание (для музыки, видео или программного обеспечения), распечатка (для билетов или флаерсов) или собственно доставка (для каких-то физических предметов).
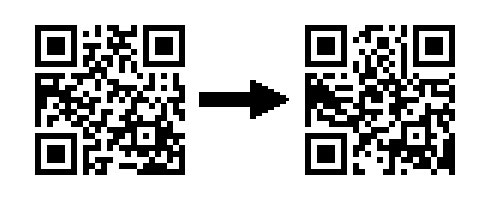
Чтобы перехватить личные данные и, если повезёт, одновременно и денежные средства жертвы, достаточно просто подменить QR-код, который отправлял бы на сфальсифицированную страницу и заставлял покупателя перечислить деньги на подставной счёт. Программ для генерирования такого кода существует множество, в том числе и совершенно бесплатных. В результате злоумышленник может получить практически полный пакет данных: имя и адрес покупателя и номер его платёжной карты.
Более затратный, но, возможно, ещё более эффективный способ мошенничества - это печать и распространение рекламных буклетов, каталогов и прочего маркетингового хлама, распространяемого по почтовым ящикам и просто в разных общественных местах. При этом злоумышленнику даже не обязательно маскироваться под какой-то известный магазин или торговую сеть: достаточно предложить какие-нибудь сногсшибательные «акции и скидки», и этот примитивнейший приём социальной инженерии сделает своё дело. В остальном же результат всё тот же: вы дарите мошенникам не только деньги, но и номер кредитки и свой адрес.
Для хищения личных данных, используемых вами в интернете, применяется ещё один способ - кража файлов cookies браузера, в которых хранится самая разнообразная информация о посещённых вами сайтах, включая настройки и данные о сессии, позволяющие не авторизоваться всякий раз при заходе на ресурс. Для этого достаточно просканировать подложный QR-код: он переправит вас на фейковую страницу, которая не будет выглядеть особенно подозрительной и не сделает ничего заметного, а лишь похитит файлы cookies. И если «большие» антивирусы сегодня почти в обязательном порядке проверяют соответствие реального URL тому, что демонстрируется пользователю, упрощённые версии для смартфонов и планшетов могут пропустить подобную подмену.
Перехватив вашу сессию, например, в интернет-магазине, злоумышленник сможет добраться не только до личных данных, но и до сведений о платёжной карте. При этом он, скорее всего, не будет заказывать что-то именно в этом магазине, а воспользуется полученными сведениями для фабрикации карты-двойника или для добывания какой-то более подробной информации о жертве.
Хорошо известен также случай, когда по QR-коду на смартфоны под управлением Android вместо интернет-мессенджера загружался СМС-троян Jimm, рассылавший платные эсэмэски с аппарата жертвы.
Всё это довольно простые и незатейливые способы, но среди взломщиков существуют и настоящие «художники», заставляющие насладиться красотой и элегантностью не только процесса, но даже самой идеи проникновения в систему. В мае 2013 года появилась информация о том, что специалистам компании по сетевой безопасности Lookout Mobile удалось взломать очки-компьютер Google Glass при помощи QR-кода, а точнее, с помощью так называемых фотобомб, «взрывающихся» при фиксировании очками QR-кодов. Дело в том, что это устройство способно автоматически сканировать любую картинку с целью распознавания объектов, которые могут представлять интерес для владельца.
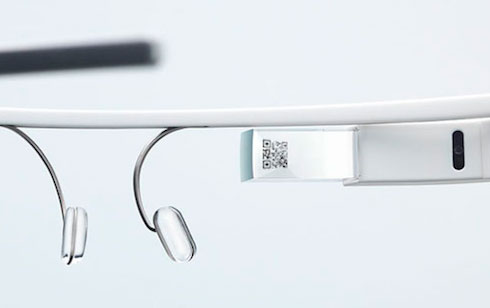
По уверениям Google, сейчас эта уязвимость устранена, но изначально в QR-кодах, которые используются для настройки очков, можно было зашифровать любые команды, в том числе и позволяющие получить полный удалённый доступ к устройству, незаметный для владельца. Кроме того, ранее можно было «заставить» очки подключиться ко взломанной точке доступа Wi-Fi или устройству с Bluetooth и перехватывать любую информацию, передаваемую как от очков, так и к очкам, - то есть, грубо говоря, можно было показать владельцу сфабрикованную картинку. Сейчас возможность автоматического подключения к Wi-Fi заблокирована, и очки Google Glass реагируют на QR-коды лишь в строго определённых режимах.
Как видим, собственно QR-коды не слишком подвержены взлому, поскольку в их спецификации изначально заложена система исправления ошибок на основе кода Рида - Соломона с четырьмя уровнями избыточности от 7 до 30%, что позволяет, например, считывать даже повреждённый код, код с нанесённым изображением или использовать для этого смартфон с грязным либо поцарапанным объективом.
Однако в подавляющем большинстве случаев взлом самого кода (то есть теоретически возможное, но весьма трудоёмкое изменение каким-то образом оригинальной картинки) и не требуется. Гораздо большую опасность представляют подложные QR-коды, причём особенно уязвимы именно мобильные устройства в связи с самим характером их «полевого» использования.
Поэтому лучшим способом защиты от мошенничества остаётся старое сетевое правило: не открывайте подозрительные ссылки; в нашем случае оно звучит как «не сканируйте подозрительные QR-коды». Гораздо безопаснее приобрести какой-то товар в проверенном онлайновом или офлайновом магазине, чем иметь дело с виртуальными магазинами, расположенными в сомнительных местах, а тем более - рекламными проспектами.
ТЕГИ


ТОП-НОВИНИ
 Кабінет Міністрів при доопрацюванні проєкту державного бюджету на 2027 рік погіршив прогноз економіки, зокрема погіршив прогноз ВВП у 2026 році зі зростання на 1,6% до зростання на 0,1%, тобто фактично без зростання, у 2027 році зі зростання на 1,3% до зростання на 0,4%.
ТОП-НОВИНИ
 Данія надсилає Україні новий пакет допомоги у вигляді військового обладнання на суму 4,8 млрд данських крон (близько 643 млн євро).
 Держсекретар США Марко Рубіо заявив, що Україна після війни має відчувати себе у безпеці. Але при цьому країна матиме лише ті гарантії, на які погодиться Росія, бо інакше механізм не працюватиме.
 Європейська комісія працює над виділенням Україні додаткових 45 млрд євро у 2027 році, щоб покрити близько двох третин дефіциту фінансування обсягом 70 млрд євро, понад вже заплановані кошти кредиту на загальну суму 90 млрд євро.
 Парламент 9 листопада 2026 року ухвалив за основу законопроєкт, який передбачає створення Космічних сил як нового виду Збройних сил України. Про це повідомили у ВРУ.
ПІДПИСКА НА НОВИНИ
 Чим не можна мити мийку Franke з граніту та нержавійки: 7 помилок, які псують поверхню, і правила догляду, щоб мийка служила роками.
 Ця тилова вакансія підходить для кандидатів, що не можуть
виконувати бойові завдання у звʼязку із віком чи станом здоровʼя.
У РУБРИЦІ
 Компанії TRON, Tether і Chainalysis оголосили про створення спільної ініціативи Digital Crime Task Force для боротьби з незаконною діяльністю у криптоіндустрії.
 Гонка моделей породила окрему індустрію: люди й компанії, які не розробляють штучний інтелект, а продають йому «навчальне середовище». Брокери даних для ШІ торгують готовими даними для навчання з підкріпленням (RL-середовищами).
 SpaceX офіційно представила нове покоління портативного термінала Starlink - Mini 2. Він отримав акумулятор із підтримкою швидкої заміни, а також тонший і міцніший корпус. Наразі попередні замовлення доступні обмеженому колу користувачів у США.
 У повідомленні про оновлення каталогу ігор Sony оголосила, що 10 грудня 2026 року припинить підтримку програми PlayStation Plus для ПК.
 Судові виконавці, які діяли за ордером від імені JLR, вилучили цифрові записи в нідерландських офісах BYD у Східамі та Гувдорпі. Рейд провели ще в серпні, а за словами JLR, його метою було збереження внутрішньої документації до можливого знищення.
 Google (входить до Alphabet Inc.) розширює лінійку чипів для ШІ-розробок, зміцнюючи позиції на ринку обсягом у сотні мільярдів доларів, де домінує Nvidia Corp.
 Найкраща LLM-модель виконала повністю самостійно лише 26,4% завдань. Дослідники з Alibaba та кількох азійських університетів створили бенчмарк Co-Design Bench, який перевіряє ШІ-агентів не на зручних лабораторних задачах, а на реальних правках, із якими такі системи раніше справлялися погано.
BIN™ не завжди поділяє думку авторів публікацій
Любе використання інформації агентств "Українські Новини" та "інтерфакс-Україна" ЗАБОРОНЕНО!
Бізнес
 Motorola представила смартфон Signature 27, котрий отримав найкращу камеру у цьому році та другу в історії, на думку DxOMark. Він має рейтинг 173 за цим показником - лише на два бали менше, ніж абсолютний лідер Huawei Pura 80 Ultra, та на один більше, ніж отримав iPhone 18 Pro.
| Скандал навколо Tesla у Південній Кореї: компанію звинувачують у продажу нефункціональної технології |
 У Південній Кореї звинувачують компанію Tesla в тому, що вона продавала південнокорейським власникам авто підписку на технологію, якою не можна користуватися в країні.
 Криптобіржа Binance заявила, що хакери через фальшиву співбесіду отримали доступ до комп'ютера, а потім використали внутрішній ШІ-інструмент компанії для захоплення контролю над її гаманцями та викрадення $6,3 млрд.
 BMW планує з 2027 року розширити можливості своєї системи допомоги водієві та навчити її працювати не лише на автомагістралях, а й на міських вулицях.
 Обсяг перевезення вантажів у січні-вересні 2026 року зріс на 1% порівняно з аналогічним періодом 2025 року - до 242 млн тонн, тоді як пасажирів скоротився на 5,7% - до 1 млрд 540 млн осіб, йдеться у повідомленні Державної служби статистики.
 Google, OpenAI, Anthropic і Microsoft погодилися підтримувати нову директиву robots.txt, яка дозволить власникам вебсайтів контролювати використання їхнього контенту для навчання моделей штучного інтелекту.
 Google повідомила, що розширює можливості застосунку Gemini, додаючи для безкоштовних користувачів можливість редагувати згенеровані файли безпосередньо у чаті.