
Фінансові новини
- |
- 17.11.26
- |
- 16:53
- |
-
 RSS
- |
- мапа сайту
Авторизация
 | |
|
"Коли я стаю вільним від того, хто я є, я стаю тим, ким можу бути" Лао Цзи |
Червь W32.Flamer подслушивает разговоры, используя Bluetooth
15:25 08.06.2012 |
 Корпорация Symantec изучила потенциал использования технологий Bluetooth червём W32.Flamer, признанным самой сложной вредоносной программой со времён Stuxnet и Duqu. Злоумышленники получают возможность идентифицировать мобильное устройство пользователя на расстоянии до одной мили и даже отслеживать местонахождение жертвы, красть конфиденциальную информацию и прослушивать разговоры, сообщили в Symantec.
Из всех обнаруженных до сих пор угроз для Windows-платформ, W32.Flamer - единственная, столь широко использующая технологи Bluetooth вредоносная программа, что является ещё одним веским подтверждением её создания в качестве шпионского инструмента несанкционированного сбора информации.
Функционал, использующий технологии Bluetooth, реализован в модуле BeetleJuice. Его запуск производится в соответствии со значениями конфигурационных параметров, заданными атакующим. При запуске сначала производится поиск всех доступных Bluetooth-устройств. При обнаружении устройства производится запрос его статуса и записываются параметры устройства, включая идентификатор, предположительно для отправки атакующему. Далее он настраивает себя в качестве Bluetooth-маяка. Это означает, что заражённый червём W32.Flamer компьютер всегда будет виден при поиске Bluetooth-устройств, пояснили в Symantec.
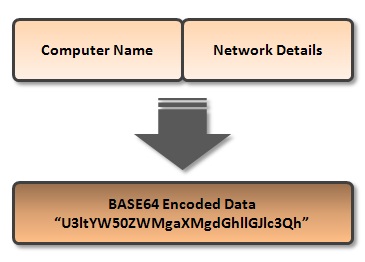
В дополнение к «самозасвечиванию» W32.Flamer кодирует сведения о заражённом компьютере и затем сохраняет их в специальном поле description. И при сканировании окружающего пространства любым другим Bluetooth-устройством он отображает это поле:
Специалисты Symantec также представили ряд сценариев использования технологий Bluetooth червём W32.Flamer.
Сценарий №1 - «Определение социальных связей жертвы»
Постоянный мониторинг Bluetooth-устройств в зоне досягаемости заражённого червём W32.Flamer компьютера позволяет злоумышленнику фиксировать устройства, обнаруженные в течение дня. Это особенно эффективно, если зараженный компьютер является ноутбуком, поскольку жертва обычно носит его с собой. Через некоторое время злоумышленник получает список различных обнаруженных устройств - преимущественно мобильных телефонов друзей и знакомых жертвы. И на основе подобных наблюдений он создаёт схему взаимосвязей жертвы с другими людьми и определяет её социальные связи и профессиональный круг общения.
Сценарий №2 - «Идентификация местонахождения жертвы»
После заражения компьютера злоумышленник может принять решение, что его владелец ему особенно интересен. Возможно, ему известно здание, в котором располагается жертва, но не её офис. Однако, используя технологии Bluetooth, злоумышленник может определить местоположение заражённых устройств, отметили в Symantec.
Как известно, Bluetooth - это радиоволны. Измеряя уровень радиосигнала, злоумышленник может определить приближается или удаляется жертва от конкретного заражённого устройства. Использование режима Bluetooth-маяка и информации о заражённом устройстве позволяет злоумышленнику определить физическое расположение заражённого компьютера или устройства жертвы.

Оборудование Bluetooth-мониторинга может быть установлено в аэропортах, на вокзалах и любых транспортных узлах; и это оборудование будет выискивать идентификаторы устройств, принадлежащих жертве. По данным Symantec, ряд атак позволяет идентифицировать Bluetooth-устройство на расстоянии более мили (1609 м). По мнению компании, наиболее зловещим аспектом такой слежки является возможность точной локализации жертвы и более лёгкого отслеживания её в будущем.
Сценарий №3 - «Расширенный сбор информации»
Как выяснили специалисты Symantec, значительная часть функционала W32.Flamer реализована в виде скриптов Lua, или «приложений» ('apps'), загружаемых из хранилища приложений ('apprepository') FLAME. Для атакующего не составит никакого труда разместить новое вирусное приложение Bluetooth Lua в хранилище FLAME для загрузки на зараженное устройство.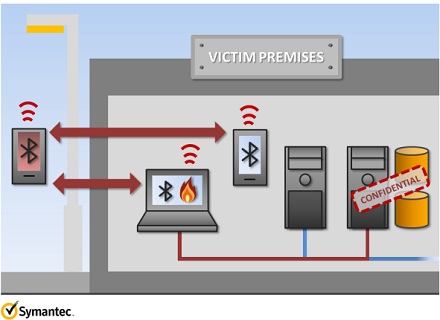
С увеличением функциональности злоумышленник, уже идентифицировавший Bluetooth-устройства, находящиеся в пределах досягаемости, может предпринять ряд атак, например: выкрасть контакты из адресной книги, SMS-сообщения, картинки и многое другое; использовать Bluetooth-устройство для подслушивания, подключив к нему заражённый компьютер в качестве аудио-гарнитуры (когда Bluetooth-устройство находится в переговорной или с него осуществляется звонок, злоумышленник может всё слышать); передавать похищенные данные через каналы связи другого устройства, что позволяет обойти межсетевые экраны и средства мониторинга сети (для этого злоумышленник может использовать собственное Bluetooth-устройство, находящееся в пределах мили от источника).
Возможно, W32.Flamer содержит еще нераскрытый код, который уже обеспечивает достижение этих целей, предполагают в Symantec. «Например, несмотря на то, что мы ещё не обнаружили код маяка, один зараженный компьютер может связываться с другим по протоколу Bluetooth. И если второй компьютер, подключённый к защищённой сети, был заражён через USB-подключение, то единственной доступной сетью для него может стать имеющееся Bluetooth-подключение к заражённому компьютеру. Код для обеспечения этого, возможно, уже имеется вWin32.Flamer», - отметили в компании.
«Описанные предположения являются практически осуществимыми атаками, которые можно легко реализовать при должной технической подготовке. А сложность W32.Flamer указывает на очень хорошую техническую подготовку злоумышленников, и такие атаки им по плечу», - заключили в Symantec.
ТЕГИ


 Міжнародний валютний фонд (МВФ) значно погіршив прогноз динаміки економіки України: замість зростання реального валового внутрішнього продукту (ВВП) цього року на 1% та його прискорення до 3,5% наступного року тепер Фонд очікує зменшення ВВП цього року та 0,5%, а наступного року - до 1,0%.
ТОП-НОВИНИ
 Європейська комісія у понеділок, 16 листопада, перерахувала Україні 1,71 млрд євро в межах оборонної частини кредиту Ukraine Support Loan загальним обсягом 90 млрд євро для закупівлі дронів, ракет та систем протиповітряної оборони.
 Україна отримає майже 8 млрд євро за програмою Ukraine Facility після виконання понад 20 кроків у межах реформ.
 Кабінет Міністрів при доопрацюванні проєкту державного бюджету на 2027 рік погіршив прогноз економіки, зокрема погіршив прогноз ВВП у 2026 році зі зростання на 1,6% до зростання на 0,1%, тобто фактично без зростання, у 2027 році зі зростання на 1,3% до зростання на 0,4%.
 Данія надсилає Україні новий пакет допомоги у вигляді військового обладнання на суму 4,8 млрд данських крон (близько 643 млн євро).
ПІДПИСКА НА НОВИНИ
 Чим не можна мити мийку Franke з граніту та нержавійки: 7 помилок, які псують поверхню, і правила догляду, щоб мийка служила роками.
 Ця тилова вакансія підходить для кандидатів, що не можуть
виконувати бойові завдання у звʼязку із віком чи станом здоровʼя.
У РУБРИЦІ
 У 2026 році кількість зареєстрованих у міжнародній системі CVE (Common Vulnerabilities and Exposures) вразливостей програмного забезпечення перевищила 100 000. Це більш ніж удвічі перевищує показник за весь 2025 рік.
 12 листопада 2026 року в роботі сервісів Microsoft 365 стався масштабний збій, який тривав понад добу та порушив роботу користувачів у більш ніж 70 країнах світу, зокрема обмеживши доступ до Outlook.
 Українська компанія MAC HUB представила ШІ-асистента Miss Kraken для розширеного планування бойових місій та управління безпілотними системами. Про це повідомила MAC HUB у соцмережах.
 У США користувачі Gemini тепер можуть підключати банківські рахунки до чат-бота через інтеграцію з Google Wallet. Функція дає змогу аналізувати особисті фінанси, відстежувати витрати та планувати бюджет.
 Компанія OpenAI оголосила про запуск платіжного сервісу ChatGPT Wallet, який дає змогу ШІ-агентам оплачувати покупки від імені користувача без прямого доступу до даних його банківської картки.
 Американська аерокосмічна компанія SpaceX вперше змогла повернути верхній ступінь корабля Starship на стартовий майданчик та зловити його за допомогою механічних маніпуляторів при посадці на Землю.
 Компанії TRON, Tether і Chainalysis оголосили про створення спільної ініціативи Digital Crime Task Force для боротьби з незаконною діяльністю у криптоіндустрії.
BIN™ не завжди поділяє думку авторів публікацій
Любе використання інформації агентств "Українські Новини" та "інтерфакс-Україна" ЗАБОРОНЕНО!
 SpaceX офіційно представила нове покоління портативного термінала Starlink - Mini 2. Він отримав акумулятор із підтримкою швидкої заміни, а також тонший і міцніший корпус. Наразі попередні замовлення доступні обмеженому колу користувачів у США.
 У повідомленні про оновлення каталогу ігор Sony оголосила, що 10 грудня 2026 року припинить підтримку програми PlayStation Plus для ПК.
 Судові виконавці, які діяли за ордером від імені JLR, вилучили цифрові записи в нідерландських офісах BYD у Східамі та Гувдорпі. Рейд провели ще в серпні, а за словами JLR, його метою було збереження внутрішньої документації до можливого знищення.
 Google (входить до Alphabet Inc.) розширює лінійку чипів для ШІ-розробок, зміцнюючи позиції на ринку обсягом у сотні мільярдів доларів, де домінує Nvidia Corp.
 Найкраща LLM-модель виконала повністю самостійно лише 26,4% завдань. Дослідники з Alibaba та кількох азійських університетів створили бенчмарк Co-Design Bench, який перевіряє ШІ-агентів не на зручних лабораторних задачах, а на реальних правках, із якими такі системи раніше справлялися погано.

 Motorola представила смартфон Signature 27, котрий отримав найкращу камеру у цьому році та другу в історії, на думку DxOMark. Він має рейтинг 173 за цим показником - лише на два бали менше, ніж абсолютний лідер Huawei Pura 80 Ultra, та на один більше, ніж отримав iPhone 18 Pro.