
Фінансові новини
- |
- 21.10.26
- |
- 15:50
- |
-
 RSS
- |
- мапа сайту
Авторизация
 | |
|
"Де оре сошка, там хліба трошки" Українське прислів'я |
Злоумышленники маскируют программу-вымогатель под обновление Adobe Flash
 Корпорация Symantec сообщила об обнаружении новой вредоносной кампании, использующей для обмана пользователей поддельные сайты обновления Adobe Flash. Их компьютеры заражаются вредоносной программой-вымогателем и программой-автокликом, которая ходит по рекламным ссылкам от имени пользователя.
«Широкое распространение среди пользователей и достаточно частая необходимость обновления Adobe Flash сделало этот продукт объектом повышенного внимания киберпреступников. Применяя методы социальной инженерии, злоумышленники заманивают пользователей на поддельные страницы обновления Adobe Flash, с которых вместо очередного обновления ни о чем не подозревающий пользователь устанавливает на свой компьютер вредоносную программу», - рассказали CNews в Symantec.
В качестве одного из ярких примеров специалисты компании указывают сайт, выдающий себя за страницу обновления Adobe Flash Player: http://16.a[REMOVED]rks.com/adobe/. По их мнению, злоумышленнику удалось создать достаточно правдоподобную копию официального сайта, однако все же был допущен ряд недочётов: большая часть ссылок ведёт назад на атакующий домен, и абсолютно все ссылки на странице, кроме ссылки на само вредоносное содержимое - к корневому каталогу сайта, что приводит к ошибке 404 (страница не найдена).
«Основная цель злоумышленника - добиться установки вредоносной программы, и для увеличения шансов он предлагает на выбор пользователю два варианта. Первый вариант представляет собой всплывающее окно, предлагающее пользователю скачать файл под названием "flash_player_updater.exe". Вторая опция - кнопка "Download Now", после нажатия на которую начинает скачиваться файл "update_flash_player.exe", - рассказали в компании. - Продукты компании идентифицируют оба файла как Downloader.Ponik».
Поддельная страница обновления Adobe Flash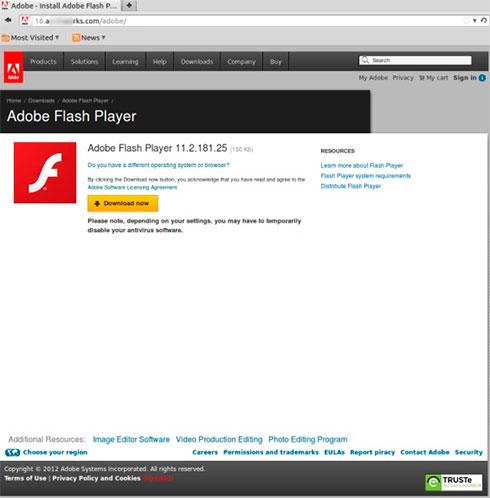
В ходе исследования выяснилось, что помимо кражи паролей эти вредоносные программы выискивают в системе учётные записи удалённого доступа по FTP/telnet/SSH, а также отслеживают учётные записи почты по протоколам SMTP, IMAP и POP3. И, несмотря на то, что обе эти программы принадлежат к одному типу, ведут они себя по-разному: в первом случае устанавливается программа-вымогатель (ransomware), а во втором - робот, кликающий по рекламным ссылкам.
Файл flash_player_updater.exe обращается через порт 8080 по адресу http://lum[REMOVED]th.com/forum/viewtopic.php, откуда получает команду на скачивание файла по ссылкам: http://ocean[REMOVED]ba.co.za/; http://sys[REMOVED]55.info/; http://topaz[REMOVED]al.net/. По информации Symantec, все три файла идентичны. Используя несколько источников, злоумышленник лишь повышает их доступность. Специалисты компании определяют эти файлы как Trojan.Ransomlock.Q.
Как только запускается один из этих файлов, на заражённом компьютере появляется обновлённая версия программы-вымогателя Trojan.Ransomlock.Q, после чего последняя подключается к своему серверу управления, загружает зашифрованный файл и затем блокирует компьютер. Примечательно, что троянская программа также определяет производителя установленного антивируса и подставляет его логотип вместо стандартного логотипа Windows.
В данном случае исследователи Symantec отключили антивирус Norton 360, так как он уже обеспечивает защиту от этой угрозы, и получили следующее предложение об оплате:
Программа-вымогатель заменила логотип ОС Windows на логотип Norton 360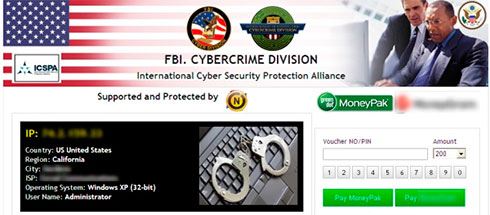
MoneyPak использует 14-значный формат ввода. В качестве эксперимента специалисты ввели произвольный 14-значный код и получили сообщение с текстом «Ваш код обрабатывается. Повторный ввод не ускорит процесса. Обработка может занять до 12 часов, не выключайте компьютер». Введенная информация шифруется и отправляется на сервер управления злоумышленников.
Файл update_flash_player.exe также через порт 8080 обращается по адресу http://lum[REMOVED]th.com/forum/viewtopic.php, откуда получает команду на скачивание файлов по следующим ссылкам: twinp[REMOVED] ng.com/; labos[REMOVED]ra.eu/; ftp.calm[REMOVED]ge.com/. Эти файлы устанавливаются на зараженный компьютер и работают в фоновом режиме, скрытно от пользователя нарабатывая клики по рекламе. Антивирусные продукты Symantec обеспечивают защиту от этой угрозы, идентифицируя её как Trojan Horse.
Чтобы не стать жертвой подобного рода атак, эксперты Symantec рекомендуют использовать актуальные версии антивирусного и другого ПО для обеспечения безопасности.
ТЕГИ


 Кабінет міністрів України не вводив надзвичайного стану ні в енергетиці, ні в теплопостачанні, ні в жодній іншій сфері - ця інформація, поширювана анонімними телеграм-каналами, не відповідає дійсності.
ТОП-НОВИНИ
 Індекс відновлення ділової активності (ІВДА) в Україні у вересні поточного року продовжив падіння та знизився з -0,16 до -0,21, що є мінімумом із березня 2023 року.
 Бізнес у третьому кварталі 2026 року суттєво погіршив очікування щодо ділової активності на наступні 12 місяців: індекс ділових очікувань (ІДО) знизився до 100,8% зі 107,0% у другому кварталі, повідомив Національний банк України (НБУ).
 Велика Британія надсилає Україні додаткові ракети великої дальності Storm Shadow, щоб та змогла зірвати російські військові операції, спрямовані проти її цивільної інфраструктури, ще до настання зими.
 Верховна Рада у четвер ухвалила в цілому законопроєкт №16051-1 щодо оподаткування ПДВ міжнародних посилок та електронної торгівлі, що є необхідним для отримання фінансової допомоги від ЄС.
ПІДПИСКА НА НОВИНИ
 Резервна система може місяцями майже не використовуватися, але це не гарантує штатної роботи під навантаженням. Перед холодами варто провести тестовий запуск: перевірити інвертор з акумулятором, захист і прилади, які мають працювати від резерву.
 Ця тилова вакансія підходить для кандидатів, що не можуть
виконувати бойові завдання у звʼязку із віком чи станом здоровʼя.
У РУБРИЦІ
 OpenAI запустила функцію Locked Chats, яка дозволяє приховати окремі розмови з ChatGPT від сторонніх очей за допомогою PIN-коду, Face ID чи Touch ID на сумісних пристроях.
 Китайська компанія Sugon, яка спеціалізується на суперкомп'ютерних системах, представила новий суперкластер для штучного інтелекту Sugon 8000, побудований на базі 100 тисяч обчислювальних карт.
 Команда підрозділу Google Quantum AI продемонструвала роботу методу вирощування «магічних» станів (magic state cultivation) на квантовому процесорі Willow, зменшивши кількість помилок приблизно у 40 разів порівняно зі звичайним створенням таких станів. Результати дослідження опублікували в журналі Science.
 Криптобіржа Bitget включила Росію, Білорусь та Казахстан до переліку країн, резидентам яких заборонено користуватися її послугами.
 Американські банки Citigroup і Bank of America обмежили доступ ШІ-агентів до рахунків клієнтів на тлі побоювань, що автономні помічники можуть масово переводити кошти вкладників у фінансові продукти з вищою дохідністю
 В Україні випробовують першу повітряну платформу для евакуації поранених військових - дрон StarGate, розроблений українською компанією оборонних технологій SkyFall.
 На початку 2026 року Microsoft заявила, що зосередиться на виправленні проблем з Windows 11, зокрема, покращуючи продуктивність. Здається, компанії це вдалося.
BIN™ не завжди поділяє думку авторів публікацій
Любе використання інформації агентств "Українські Новини" та "інтерфакс-Україна" ЗАБОРОНЕНО!
 Американські вчені Роберт Холл і Майкл Вудфорд отримали Нобелівську премію з економіки за 2026 рік "за мікроекономічні основи макроекономічної стабілізації".
 Бенчмарк AnTuTu оновив рейтинг смартфонів із найкращим співвідношенням ціни та продуктивності в преміальному сегменті.
 Більшість американських водіїв щодня проїжджають скромні відстані, проте перед купівлею електромобіля вимагають від нього можливості долати сотні кілометрів без зупинки.
 Криптовалютний ринок станом на 9 жовтня попередньо завершує тиждень зниженням після відносно сильного початку місяця.
 Microsoft представила нову версію пошуку в Windows 11, яка перетворює його на універсальний центр керування системою.
 Федеральна комісія зі зв'язку США (FCC) схвалила заявку SpaceX на запуск і роботу 15 000 супутників нового покоління для Starlink Mobile.
 На початку року багато компаній почали вимагати від розробників максимально активно використовувати ШІ. Це породило термін tokenmaxxing і навіть призвело до ситуацій, коли працівники давали ШІ безглузді завдання лише для того, щоб виконати встановлену норму